

Ein Cyberangriff legt nicht nur die Technik lahm. Er kann den ganzen Praxisbetrieb stoppen, Patientendaten offenlegen und Sie persönlich haftbar machen. Die gute Nachricht: Wer die wichtigsten Regeln kennt und die Praxis Schritt für Schritt absichert, ist rechtlich und praktisch auf der sicheren Seite. Hier finden Sie, was für Sie gilt und was Sie tun sollten.
Die IT-Sicherheitsrichtlinie nach § 390 SGB V
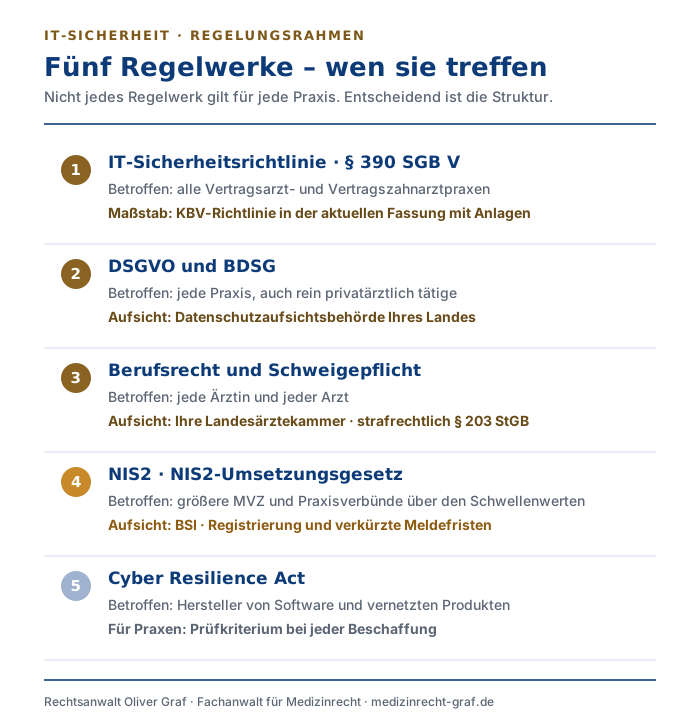
Vielleicht kennen Sie noch die „IT-Sicherheitsrichtlinie nach § 75b SGB V“. Diese Vorschrift gibt es nicht mehr. Sie wurde zum 26.03.2024 aufgehoben und durch § 390 SGB V ersetzt. An Ihren Pflichten ändert das nichts. Die Richtlinie erlassen die Kassenärztliche und die Kassenzahnärztliche Bundesvereinigung (KBV und KZBV). Sie gilt bundesweit einheitlich. Verbindlich ist sie für alle Vertragsarztpraxen, auch für die kleine Einzelpraxis. Wer rein privatärztlich arbeitet, ist nicht unmittelbar erfasst. Auch dann ist die Richtlinie aber ein guter Maßstab für das eigene Sicherheitskonzept.
Die aktuelle KBV-Richtlinie trat am 1. April 2025 in Kraft. Die neuen Anforderungen, vor allem zur Schulung und Sensibilisierung des Praxisteams, mussten bis spätestens 1. Oktober 2025 umgesetzt sein. Die Richtlinie der KZBV für Zahnarztpraxen wurde im Juli 2025 überarbeitet. Falls Sie seitdem nichts angepasst haben, sollten Sie das jetzt nachholen.
Welche Anforderungen gelten für Ihre Praxis?
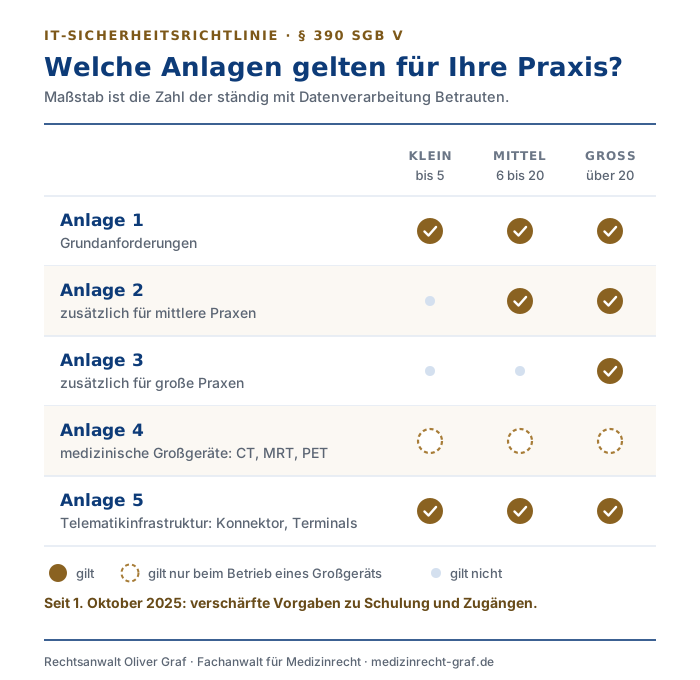
Wie viel Sie tun müssen, hängt vor allem von der Größe Ihrer Praxis ab. Jede Praxis muss die Grundanforderungen der Anlage 1 und die Vorgaben der Anlage 5 umsetzen. Bei größeren Praxen kommen die Anlagen 2 und 3 hinzu. Arbeiten Sie mit Großgeräten wie CT oder MRT, gelten weitere Anforderungen. Die Richtlinie regelt außerdem den Umgang mit der Telematikinfrastruktur, dem Konnektor und Ihrem Praxisverwaltungssystem. Prüfen Sie deshalb zuerst, zu welcher Praxisgröße Sie gehören. Dann wissen Sie, welche Anlagen Sie betreffen.
Die Verantwortung liegt bei Ihnen
Die meisten Praxen lassen ihre IT von einem Dienstleister betreuen. Das ist sinnvoll, nimmt Ihnen die Verantwortung aber nicht ab. Selbst ein zertifizierter Dienstleister befreit Sie nicht von Ihrer eigenen Verantwortung. Zu Ihren Aufgaben gehört es also, einen geeigneten Dienstleister auszuwählen, klare Verträge zu schließen und im Blick zu behalten, ob die vereinbarten Maßnahmen tatsächlich umgesetzt werden. Eine Zertifizierung ist ein Hinweis auf Qualität. Sie ist aber keine Garantie, mit der Sie sich entlasten können.
Was droht bei Verstößen?
Im Netz liest man immer wieder von festen Bußgeldern „nach der IT-Sicherheitsrichtlinie“. Das stimmt so nicht. § 390 SGB V enthält selbst keine Sanktion. Harmlos sind Verstöße trotzdem nicht. Ihre Landesärztekammer überwacht, ob Sie Ihre Berufspflichten einhalten. Zu diesen Pflichten gehört die ärztliche Schweigepflicht. Ihre Verletzung ist nach § 203 StGB strafbar. Wer die Patientendaten technisch nicht ausreichend schützt, bewegt sich deshalb schnell in einem strafrechtlich heiklen Bereich.
Hinzu kommt die Dokumentationspflicht nach § 10 der Musterberufsordnung für Ärzte (MBO-Ä) und § 630f BGB. Eine Patientenakte, die nach einem Angriff verschlüsselt oder verloren ist, hilft niemandem. Funktionierende Backups sind deshalb auch eine berufsrechtliche Pflicht. Das größte Risiko liegt aber meist im Datenschutz.
Wenn etwas passiert ist: die 72-Stunden-Frist
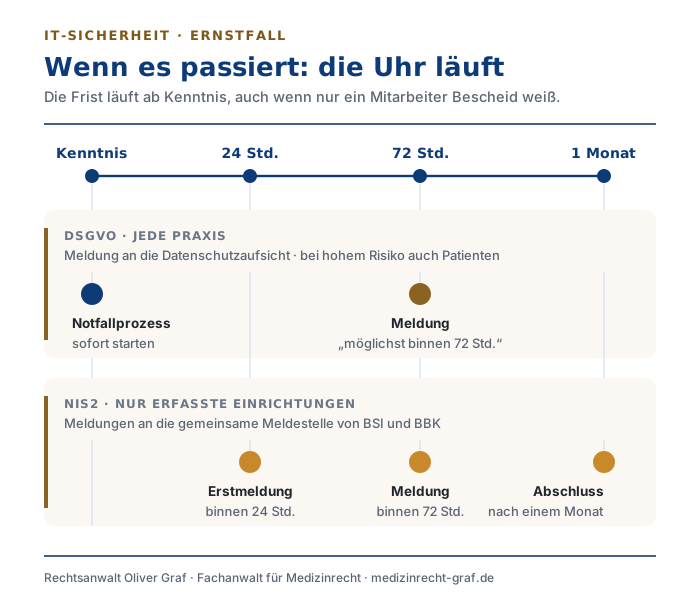
Die Datenschutz-Grundverordnung (DSGVO) verlangt von Ihnen angemessene technische und organisatorische Schutzmaßnahmen nach Art. 32 DSGVO. Hat ein Angriff Erfolg oder gehen Patientendaten verloren, läuft eine Frist. Sie müssen den Vorfall nach Art. 33 DSGVO unverzüglich und möglichst innerhalb von 72 Stunden, nachdem Sie davon erfahren haben, der Datenschutzaufsichtsbehörde Ihres Bundeslandes melden. Entbehrlich ist die Meldung nur, wenn voraussichtlich kein Risiko für die Patienten besteht. Ist das Risiko hoch, müssen Sie auch die Patienten selbst informieren (Art. 34 DSGVO).
Im Ernstfall bleibt für lange Überlegungen keine Zeit. Legen Sie deshalb vorher fest, wer im Notfall was tut, wen er anruft und wer die Meldung abgibt.
NIS2: vor allem ein Thema für MVZ und große Praxen
Seit dem 6.12.2025 gilt in Deutschland das Gesetz zur Umsetzung der NIS-2-Richtlinie. Für die typische Einzel- oder Gemeinschaftspraxis ändert sich dadurch nichts. Erfasst sind ambulante Einrichtungen erst ab mindestens 50 Beschäftigten oder einem Jahresumsatz und einer Jahresbilanzsumme von jeweils über 10 Mio. €. Der Bundesverband Medizinische Versorgungszentren schätzt, dass rund 1.000 Praxen und Medizinische Versorgungszentren (MVZ) betroffen sein könnten. Wer darunter fällt, muss sich beim Bundesamt für Sicherheit in der Informationstechnik (BSI) registrieren und ein Risikomanagement nachweisen.
Fällt Ihre Einrichtung unter NIS2, müssen Sie einen erheblichen Sicherheitsvorfall nicht nur einmal melden, sondern in mehreren Stufen. Die Meldungen gehen an eine gemeinsame Meldestelle des BSI und des Bundesamts für Bevölkerungsschutz und Katastrophenhilfe.
Was ist „erheblich“?
Nicht jede Spam-Mail und nicht jeder defekte Rechner löst eine Meldepflicht aus. Erheblich ist ein Vorfall, der schwere Betriebsstörungen oder finanzielle Verluste verursacht oder verursachen kann. Das Gleiche gilt, wenn andere Personen, etwa Ihre Patienten, erheblich geschädigt werden oder werden können. Ein Verschlüsselungstrojaner, der die Praxis-IT lahmlegt, ist ein typisches Beispiel. Normale Vorkommnisse wie Spam oder gewöhnliche Hardwareausfälle zählen nicht dazu.
Ab wann läuft die Uhr?
Nach Auffassung des BSI beginnt die Frist, sobald ein Mitarbeiter während der Arbeitszeit von dem Vorfall erfährt. Das kann auch Ihre Medizinische Fachangestellte am Empfang sein. Es kommt also nicht darauf an, wann Sie selbst davon hören.
Die Meldestufen im Überblick
- Innerhalb von 24 Stunden: die frühe Erstmeldung. Sie soll warnen, nicht erklären. Sie geben an, ob ein Angriff von außen vermutet wird und ob der Vorfall grenzüberschreitende Auswirkungen haben könnte. Eine vollständige Analyse wird hier noch nicht verlangt.
- Innerhalb von 72 Stunden: die eigentliche Meldung. Sie bestätigen oder korrigieren Ihre ersten Angaben und geben eine erste Einschätzung ab: Wie schwer ist der Vorfall, welche Folgen hat er, und gibt es Hinweise auf den Angreifer, etwa verdächtige IP-Adressen oder Dateien?
- Bei Bedarf: die Zwischenmeldung. Das BSI kann zwischendurch einen aktuellen Stand verlangen.
- Spätestens einen Monat nach der Meldung: die Abschlussmeldung. Sie beschreibt den Vorfall ausführlich, nennt die wahrscheinliche Ursache und die ergriffenen Maßnahmen. Läuft der Vorfall dann noch, geben Sie zunächst eine Fortschrittsmeldung ab. Der Abschlussbericht folgt, wenn der Vorfall bearbeitet ist.
Das BSI bestätigt den Eingang möglichst innerhalb von 24 Stunden. Auf Wunsch unterstützt es Sie auch bei der Bewältigung des Vorfalls. Die Meldung hilft Ihnen also auch selbst.
Zwei Meldewege gleichzeitig
Sind Patientendaten betroffen, müssen Sie den Vorfall außerdem nach Art. 33 DSGVO innerhalb von 72 Stunden der Datenschutzaufsicht melden. Die Meldung an das BSI ersetzt diese Meldung nicht. Bei einem Angriff müssen Sie deshalb unter Umständen zwei Behörden gleichzeitig informieren.
Bin ich überhaupt betroffen?
Das BSI teilt Ihnen nicht mit, ob Sie unter NIS2 fallen. Sie müssen das selbst prüfen. Maßgeblich sind zwei Grenzen: mindestens 50 Beschäftigte oder ein Jahresumsatz und eine Jahresbilanzsumme von jeweils über 10 Mio. €. Ist eine dieser Grenzen erreicht, gilt Ihre Einrichtung als „wichtige Einrichtung“. Ab 250 Beschäftigten oder mehr als 50 Mio. € Umsatz und 43 Mio. € Bilanzsumme ist sie sogar eine „besonders wichtige Einrichtung“ mit strengerer Aufsicht.
Die Falle für MVZ und Praxisverbünde: Maßgeblich sind nicht nur die Zahlen Ihrer eigenen Gesellschaft. Nach der Empfehlung der EU-Kommission zu kleinen und mittleren Unternehmen (KMU) werden grundsätzlich auch die Zahlen von Partner- und verbundenen Unternehmen mitgezählt. Ein MVZ mit 30 Beschäftigten kann die Grenze deshalb überschreiten, wenn es zu einer größeren Gruppe gehört, etwa zu einer MVZ-Kette oder einer Trägergesellschaft mit mehreren Standorten. Es gibt aber eine wichtige Ausnahme: Die Zahlen der Gruppe werden nicht mitgezählt, wenn Ihre Einrichtung bei ihrer IT tatsächlich unabhängig von den anderen Unternehmen ist. Nutzen alle Standorte dasselbe Rechenzentrum, dieselbe IT-Abteilung oder dasselbe Praxisverwaltungssystem, spricht viel gegen diese Unabhängigkeit.
Prüfen Sie deshalb konkret:
- Wie viele Personen beschäftigen Sie insgesamt, einschließlich angestellter Ärzte?
- Wie hoch sind Umsatz und Bilanzsumme?
- Gehören Sie zu einer Gruppe, und wenn ja, wie eng ist Ihre IT mit der Gruppe verbunden?
Wer betroffen ist, muss sich beim BSI registrieren. Die Geschäftsleitung muss die Maßnahmen zur IT-Sicherheit selbst billigen und ihre Umsetzung überwachen. Diese Aufgabe kann sie nicht vollständig an Dritte abgeben. Wer seine Pflichten verletzt, haftet persönlich. Dokumentieren Sie Ihr Ergebnis in jedem Fall schriftlich, auch wenn Sie nicht unter NIS2 fallen. So können Sie später belegen, dass Sie die Frage sorgfältig geprüft haben.
Cyber Resilience Act: ein Vorteil beim Einkauf
Der europäische Cyber Resilience Act verpflichtet nicht Sie, sondern die Hersteller von Software und vernetzten Geräten. Sie müssen künftig sichere Produkte liefern und Sicherheitslücken schließen. Die Meldepflichten für Hersteller gelten seit dem 11.9.2026, alle Anforderungen ab dem 11.12.2027. Für Sie ist das ein Vorteil: Ein Produkt, das diese Anforderungen nicht erfüllt, kann künftig mangelhaft sein. Für Medizinprodukte gelten schon heute eigene Cybersicherheitsanforderungen nach der europäischen Medizinprodukteverordnung (MDR) und der Verordnung über In-vitro-Diagnostika (IVDR). Wenn Sie ein neues Praxisverwaltungssystem oder ein vernetztes Gerät anschaffen, fragen Sie deshalb gezielt, wie lange Updates geliefert werden und wie der Hersteller mit Sicherheitslücken umgeht.
Ihr Fahrplan für die Praxis
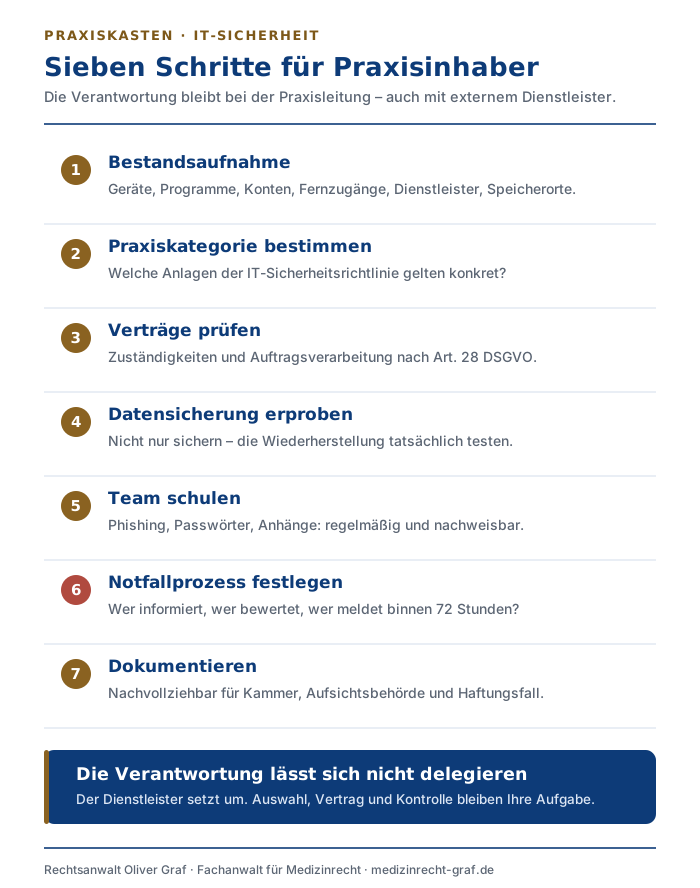
Beginnen Sie mit einer ehrlichen Bestandsaufnahme. Welche Geräte, Programme und Zugänge gibt es in Ihrer Praxis, und wer ist wofür zuständig? Klären Sie anhand der aktuellen Richtlinienfassung, welche Anlagen für Ihre Praxisgröße gelten. Sehen Sie sich die Verträge mit Ihrem IT-Dienstleister an, einschließlich des Auftragsverarbeitungsvertrags nach Art. 28 DSGVO. Testen Sie Ihre Datensicherung auch wirklich: Ein Backup, das sich nicht wiederherstellen lässt, schützt Sie nicht.
Schulen Sie Ihr Team, denn viele Angriffe beginnen mit einer einzigen unbedachten E-Mail. Schreiben Sie auf, was Sie umgesetzt haben. Im Ernstfall hilft Ihnen diese Dokumentation gegenüber der Kammer, der Datenschutzaufsicht und in einem Haftungsstreit. Unterstützung finden Sie bei der KBV mit Musterdokumenten und FAQs sowie bei Ihrer regionalen Kassenärztlichen Vereinigung (KV).
Fazit
IT-Sicherheit ist keine Aufgabe, die Sie einmal erledigen und dann vergessen. Für Ihre Praxis kommt es vor allem auf § 390 SGB V und die DSGVO an. Die Richtlinie gilt in ganz Deutschland gleich. Kammer und Datenschutzaufsicht achten darauf, dass Sie die Pflichten einhalten. NIS2 betrifft Sie erst ab einer bestimmten Größe. Der Cyber Resilience Act kommt Ihnen zugute, wenn Sie neue Software oder Geräte kaufen. Wer jetzt strukturiert vorgeht, schützt seine Patienten, seinen Praxisbetrieb und sich selbst.
Das Wichtigste auf einen Blick
- § 390 SGB V: Die IT-Sicherheitsrichtlinie gilt bundesweit für jede Vertragsarzt- und Vertragszahnarztpraxis. Wie viel Sie tun müssen, richtet sich nach der Praxisgröße.
- Verantwortung: Sie bleibt bei der Praxisleitung, auch mit einem zertifizierten IT-Dienstleister.
- Datenpanne: unverzüglich und möglichst binnen 72 Stunden an die Datenschutzaufsicht melden, bei hohem Risiko auch die Patienten informieren.
- NIS2: gilt erst ab 50 Beschäftigten oder mehr als 10 Mio. € Umsatz und Bilanzsumme. Bei MVZ und Verbünden zählen die Zahlen der Gruppe grundsätzlich mit.
- Cyber Resilience Act: verpflichtet die Hersteller. Für Sie ist er ein Prüfkriterium beim Einkauf.
Häufige Fragen zur IT-Sicherheit in der Arztpraxis
Gilt die IT-Sicherheitsrichtlinie auch für Privatpraxen?
Gibt es feste Bußgelder nach der IT-Sicherheitsrichtlinie?
Bis wann muss ich einen Hackerangriff oder eine Datenpanne melden?
Fällt meine Praxis oder mein MVZ unter NIS2?
Entlastet mich ein zertifizierter IT-Dienstleister?
IT-Sicherheit in Ihrer Praxis rechtlich absichern
Ich prüfe für Praxen und MVZ, welche Anforderungen für Sie konkret gelten, ob die Verträge mit Ihrem IT-Dienstleister tragen und ob Ihre Einrichtung unter NIS2 fällt. Nach einem Vorfall unterstütze ich Sie bei den Meldungen und im Umgang mit Datenschutzaufsicht und Kammer.
Stand: 25. September 2026. Dieser Beitrag gibt den Rechtsstand zum genannten Datum wieder. Ob und wie er auf Ihren Fall passt, lässt sich nur anhand Ihrer Unterlagen beurteilen. Welche Maßnahmen konkret nötig sind, hängt von Ihrer Praxisstruktur, Ihren IT-Systemen und der jeweils aktuellen Fassung der Richtlinie ab.
Wie es weitergeht
Diese Schritte passen zu Ihrem Anliegen.